Audit-rapporter og compliance-dokumentation med SnapKey
Automatisk generering af audit-klare rapporter for NIS2, CER, ISO 27001 og GDPR. Sporbarhed og compliance-dokumentation.
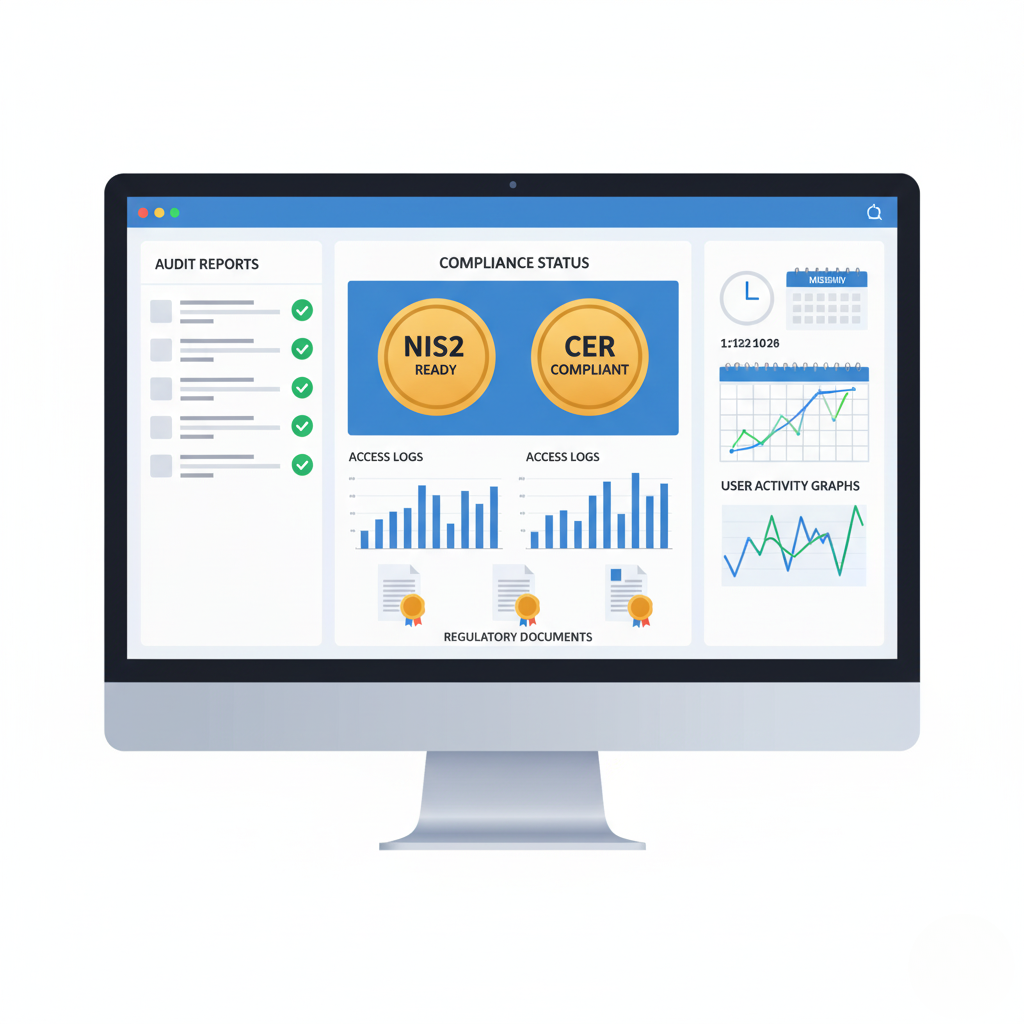
Med NIS2 og CER-kravene fra 2025 er dokumentation af adgangskontrol blevet obligatorisk for tusindvis af danske virksomheder. SnapKey automatiserer rapportering og sikrer at I altid er audit-klar.
Hvad kræves i en audit?
Revisorer og myndigheder efterspørger:
Access logs
Hvem havde adgang til hvad, hvornår og hvor?
Brugeradministration
Hvordan tildeles og tilbagekaldes adgang?
Sikkerhedspolitikker
Hvilke regler styrer adgang?
Incident response
Hvordan håndteres sikkerhedshændelser?
SnapKey's rapporteringsmoduler
1. Access Audit Report
Indhold:
- Liste over adgangsforsøg: succesfulde og afviste – afviste forsøg på iLOQ-låsene logges med nøgle, lås og tidspunkt
- Tidsstempler med millisekund-præcision
- Brugeridentitet (navn, email, rolle)
- Lokation (dør, bygning, GPS-koordinater)
- Metode (NFC, QR)
- Resultat og evt. fejlårsag
Format: CSV, JSON, PDF, Excel
2. User Access Rights Report
Indhold:
- Alle brugere med deres aktive nøgler
- Tildelte døre og områder
- Gyldighedsperioder
- Tidsbegrænsninger
- Seneste brug
Use case: Kvartalsvis gennemgang af adgangsrettigheder
3. Security Events Report
Indhold:
- Gentagne fejlede adgangsforsøg
- Forsøg på at bruge udløbne nøgler
- Døre tvunget åbne (sensor-alarm)
- Døre efterladt åbne
- Systemanomalier
Use case: Sikkerhedsgennemgang og incident investigation
4. Compliance Overview
Indhold:
- Compliance-status for NIS2/CER
- Antal brugere med MFA aktiveret
- Andel af tidsbegrænsede nøgler
- Gennemsnitlig response-tid på nøgle-revokering
- Audit-trail completeness
Use case: Management-rapportering
Automatiseret rapportering
// Automatisk månedlig compliance-rapport

const schedule = {
  frequency: 'monthly',
  day: 1,  // Første dag i måneden
  time: '08:00',
  recipients: [
    'ciso@firma.dk',
    'compliance@firma.dk'
  ]
};

const report = {
  type: 'compliance_overview',
  period: 'last_month',
  include: [
    'access_summary',
    'security_events',
    'user_changes',
    'policy_violations'
  ],
  format: 'pdf'
};

snapkey.scheduleReport(schedule, report);
Compliance-frameworks
✅ NIS2
Krav: Dokumenteret adgangskontrol med logging
SnapKey opfylder:
- Audit trail over de åbninger, låsesystemet indberetter
- Multi-faktor autentifikation-logs
- Integration med SIEM-systemer
- Automatisk incident-rapportering
✅ CER
Krav: Sikring af kritiske fysiske områder
SnapKey opfylder:
- Tidsstempler for adgang til kritiske zoner
- Dokumentation af hvem havde adgang hvornår
- Beredskabsplan-integration
✅ ISO 27001
Krav: A.9.2 User access management
SnapKey opfylder:
- Formaliseret adgangs-godkendelsesproces
- Regelmæssig gennemgang af adgangsrettigheder
- Fjernelse af adgang ved fratrædelse
- Audit trail
✅ GDPR
Krav: Dokumentation af databehandling og adgangskontrol
SnapKey opfylder:
- Logs på adgang til områder med persondata
- Sporbarhed af hvem behandlede data
- Automatisk sletning af logs efter retentionsperiode
Best practices
- Automatiser alt – Ingen manuelle rapporter
- Schedule regelmæssigt – Månedlige compliance-checks
- Arkivér langsigtet – 5+ år for compliance
- Eksternt backup – Sikre logs mod ransomware
- Test auditability – Simulér audit for at teste
FAQ
Hvor længe gemmes access logs?
Standard 7 år (kan konfigureres). Logs krypteres og arkiveres i GDPR-compliant storage.
Kan logs manipuleres eller slettes?
Nej, SnapKey anvender append-only audit logs med kryptografisk integrity-checking.
Kontakt os
Relaterede artikler
Digital vs fysisk adgangskontrol – Komplet sammenligning 2025
Er digital adgangskontrol bedre end fysiske nøgler? Se den komplette sammenligning af sikkerhed, omkostninger, sporbarhed og compliance-understøttelse.
Adgangskontrol til elnet og transformerstationer – CER & NIS2 klar
Sikker adgang til transformerstationer, netkomponenter og teknikrum. Opfyld CER og NIS2 med batterifri, offline adgangskontrol fra SnapKey.
Adgangskontrol til fjernvarmeværker – Sikker adgang til skabe og stationer
Digital adgangskontrol til fjernvarmeselskaber. Erstat kodebokse med sporbar adgang til fjernvarmeskabe, vekslerstationer og teknikrum.